Governance, Risk & Compliance
Hat Ihnen der Artikel weitergeholfen? Dann teilen Sie ihn gerne mit Ihren Kolleg:innen.
Einleitung
Als die EU 2026 die Hochrisiko-Regeln des AI Act verschob, atmeten viele GRC-Teams auf. Auch die Nachhaltigkeitsberichterstattung für Unternehmen außerhalb der ersten Welle wurde verschoben, ebenso die Sorgfaltspflichten in der Lieferkette.
Doch die Erleichterung wird nicht lange anhalten. Mehrere der 2026 verschobenen Fristen fallen nun ins Jahr 2027, und zwar neben Termine, die nie verschoben wurden, etwa den Cyber Resilience Act und das neue Geldwäsche-Regelwerk der EU. Pflichten, die 2025 noch Jahre auseinanderzuliegen schienen, treten nun innerhalb weniger Monate in Kraft.
Genau das prägt die GRC-Trends des Jahres 2027. Die meisten Anforderungen sind längst bekannt, viele werden seit Jahren vorbereitet. Neu ist, wie dicht die Termine gepackt sind. Teams, die jede Regulierung als eigenes Projekt führen, müssen sie nacheinander bewältigen, mit wenig Luft dazwischen. Im Jahr 2027 ist nicht die Regulierung die Herausforderung, sondern der Zeitplan.
Dieser Beitrag erläutert die sechs GRC-Trends, die 2027 prägen, und trennt die gesetzlich festgelegten Termine von jenen, die erst erwartet werden. Am Ende finden Sie einen Kalender mit den wichtigsten Fristen.
Trend #1: EU-Vereinfachung mischt den Compliance-Kalender neu
Was sich 2026 verschoben hat und warum
Im Rahmen ihrer Vereinfachungsagenda hat die EU 2026 mehrere Fristen angepasst. Die Nachhaltigkeitsberichterstattung nach der Corporate Sustainability Reporting Directive (CSRD) wurde für Unternehmen außerhalb der ersten Welle verschoben, und die Mitgliedstaaten haben nun bis Juli 2028 Zeit, die Corporate Sustainability Due Diligence Directive (CSDDD) umzusetzen. Auch die Hochrisiko-Pflichten des AI Act wurden verschoben; dazu mehr in Trend #2. [1]
Unsere GRC-Trends für 2026 zeigten den Stand dieser Regeln vor den Änderungen.
Die Gründe waren unterschiedlich. Bei CSRD und CSDDD wollte die EU den Berichtsaufwand für Unternehmen senken. Beim AI Act waren die technischen Standards, mit denen sich die Konformität nachweisen lässt, nicht rechtzeitig fertig.
Warum ein Aufschub keine Entlastung bringt
Ein Aufschub ändert, wann die Arbeit fällig wird, nicht ihren Umfang. Die überarbeiteten European Sustainability Reporting Standards (ESRS), die die Europäische Kommission am 3. Juli 2026 angenommen hat, sollen ab dem Geschäftsjahr 2027 gelten. Das heißt, die Daten für die ersten Berichte müssen im Lauf des Jahres 2027 erhoben werden. Teams, die ihre Programme 2026 pausiert haben, müssen nun denselben Umfang in kürzerer Zeit bewältigen. [2]
Wo die Termine zusammenlaufen
Aufgeschobene Pflichten treffen nun auf Fristen, die nie infrage standen. Im Finanzsektor gilt die EU-Geldwäscheverordnung (AMLR) ab dem 10. Juli 2027; sie ersetzt nationale Vorschriften durch ein einheitliches, unmittelbar geltendes Regelwerk. Etwa bis Dezember 2027 sollen zudem Organisationen, die eine starke Nutzerauthentifizierung einsetzen müssen, etwa Banken und Zahlungsdienstleister, die EU Digital Identity Wallet gemäß eIDAS 2 akzeptieren. Hersteller sehen sich im selben Jahr mit zwei Produktverordnungen konfrontiert, mehr dazu in Trend #3. [3, 4]
Für Organisationen, die unter mehrere dieser Regelwerke fallen, überschneidet sich die Vorbereitung auf eine Frist mit der Anwendung einer anderen. Welche Termine gelten, hängt von Branche und Produkten ab. Ein praktischer erster Schritt ist daher, die relevanten Zeilen im Kalender am Ende dieses Beitrags zu markieren.
Tipp: Laden Sie unseren kostenlosen GRC-Compliance Calendar 2027 herunter, mit empfohlenen Vorlaufzeiten für jeden wichtigen Termin und einer Readiness-Checkliste.
Trend #2: Hochrisiko-KI wird zu einer Pflicht mit festem Termin
Pflichten nach Anhang III rücken auf Dezember 2027
Der Digital Omnibus zur KI, Verordnung (EU) 2026/1744, ist am 27. Juli 2026 in Kraft getreten. Er verschiebt die Pflichten für eigenständige Hochrisiko-KI-Systeme nach Anhang III des EU AI Act auf den 2. Dezember 2027. Anhang III umfasst Bereiche wie Biometrie, Beschäftigung, Kreditwürdigkeit, Bildung und kritische Infrastruktur. Hochrisiko-KI, die Teil eines regulierten Produkts nach Anhang I ist, folgt am 2. August 2028. [5, 6]
Pflichten, deren Termine unverändert bleiben
Nicht alles wurde verschoben. Die Pflichten für KI-Modelle mit allgemeinem Verwendungszweck gelten seit August 2025. Die Transparenzregeln nach Artikel 50, etwa der Hinweis an Personen, dass sie mit einem KI-System interagieren, gelten seit dem 2. August 2026. Die einzige Verlängerung betrifft die Kennzeichnung KI-generierter Inhalte aus generativen Systemen, die sich bereits auf dem Markt befinden; dafür bleibt Zeit bis zum 2. Dezember 2026. [6]
Auch die Registrierungspflicht nach Artikel 49 Abs. 2 bleibt in vereinfachter Form bestehen. Sie gilt für Anbieter, die zu dem Schluss kommen, dass ein in Anhang III aufgeführtes System nicht als Hochrisiko-System einzustufen ist. [6]
Was Hochrisiko in der Praxis umfasst
Nach Anhang III ergibt sich die Risikokategorie eines Systems aus seinem Verwendungszweck, unabhängig von der zugrunde liegenden Technologie. Ein Tool, das im Recruiting Lebensläufe vorsortiert, kann unter Anhang III fallen, ebenso ein Modell, das Kreditentscheidungen unterstützt. Ein Assistent, der interne IT-Fragen beantwortet, in der Regel nicht. [7]
Die erste Aufgabe für 2027 ist ein KI-Inventar, das Zweck und Einsatzkontext jedes Systems festhält. Am besten funktioniert es, wenn es mit der Risikobewertung und der Einstufungsentscheidung verknüpft ist und der Registrierungsnachweis daneben abgelegt wird. Eine Tabelle, für die niemand zuständig ist, hält nicht stand, wenn Fragen kommen.
Tipp: Prüfen Sie mit dem EU AI Act Reifegrad-Check, wie gut Sie vorbereitet sind.
Warum die Registrierungspflicht jetzt wichtig ist
Eine Einstufungsentscheidung muss noch lange nach ihrer Fällung belastbar sein. Kommt eine Organisation zu dem Schluss, dass ein in Anhang III aufgeführtes System kein Hochrisiko-System ist, muss sie diese Schlussfolgerung dokumentieren und nach Artikel 49 Abs. 2 registrieren. Beides lässt sich deutlich leichter erledigen, solange das System bewertet wird, als nach Fristablauf, wenn die Aufsichtsbehörden Fragen stellen könnten. Mit Blick auf die Frist im Dezember 2027 ist die Reihenfolge der Arbeiten ebenso wichtig wie der Termin.
Trend #3: Produktcompliance wird zur GRC-Disziplin
Der Cyber Resilience Act gilt ab Dezember 2027 vollständig
Der Cyber Resilience Act (CRA), Verordnung (EU) 2024/2847, gilt ab dem 11. Dezember 2027 vollständig. Produkte mit digitalen Elementen, die auf dem EU-Markt bereitgestellt werden, müssen dann grundlegende Cybersicherheitsanforderungen erfüllen und die CE-Kennzeichnung tragen, untermauert durch eine technische Dokumentation. Bei bestimmten wichtigen und kritischen Produkten muss eine benannte Stelle die Konformität bewerten. [8]
Teile des CRA gelten bereits. Seit dem 11. September 2026 müssen Hersteller aktiv ausgenutzte Schwachstellen und schwerwiegende Vorfälle melden, auch bei Produkten, die bereits auf dem Markt sind. So bleibt den Teams Gelegenheit, den Meldeprozess vor der vollständigen Anwendung zu erproben. [8]
Die Maschinenverordnung löst im Januar 2027 die Richtlinie ab
Am 20. Januar 2027 löst die Maschinenverordnung, Verordnung (EU) 2023/1230, die Maschinenrichtlinie ab. Als Verordnung gilt sie unmittelbar in allen Mitgliedstaaten, ohne dass eine nationale Umsetzung nötig ist. Sie greift auch neuere Risiken auf: Maschinen mit Sicherheitsfunktionen, die auf selbstlernendem Verhalten beruhen, etwa auf maschinellem Lernen, benötigen eine Konformitätsbewertung durch eine unabhängige Stelle. [9]
Konformitätsbewertung trifft auf interne Kontrollen
Beide Verordnungen verlangen den Nachweis, dass die Anforderungen erfüllt sind, bevor ein Produkt auf den Markt kommt, und dass sie es auch danach bleiben. GRC-Teams kennen diese Arbeit bereits. Sie folgt demselben Muster aus Anforderungen, Kontrollen, Verantwortlichen und Nachweisen, die fortlaufend gepflegt werden.
Was sich ändert, ist das Kontrollobjekt: Es wird zur Produktlinie. Organisationen, die bereits ein internes Kontrollsystem betreiben, können es auf die Produktcompliance ausweiten und müssen keine zweite Struktur aufbauen.
Wo sich Produktregime überschneiden
Eine vernetzte Maschine kann sowohl unter die Maschinenverordnung als auch unter den CRA fallen. Setzt sie KI ein, kann zusätzlich der AI Act greifen, wobei der KI-Omnibus die Behandlung von Maschinen im AI Act verändert hat und weitere Rechtsakte der Kommission die Details prägen werden. Jedes Regime hat seine eigene Dokumentations- und Konformitätslogik, doch ein Großteil der zugrunde liegenden Nachweise ist gemeinsam nutzbar. Wer die Anforderungen einmal abbildet und mit gemeinsamen Kontrollen verknüpft, vermeidet getrennte Compliance-Projekte für ein und dasselbe Produkt. Zudem bleibt Spielraum, um die noch in Ausarbeitung befindlichen Regeln aufzufangen.
Trend #4: NIS2 verlagert sich von der Registrierung zum Nachweis
Stand der Umsetzung in der EU
Die meisten Mitgliedstaaten haben NIS2 inzwischen in nationales Recht umgesetzt, einige standen Mitte 2026 allerdings noch aus. Scope und Registrierungsfristen unterscheiden sich von Land zu Land, ebenso die Aufsichtsbefugnisse. Grenzüberschreitend tätige Unternehmensgruppen müssen jedes nationale Gesetz einzeln prüfen.
Deutschland und Österreich folgen unterschiedlichen Zeitplänen
Das deutsche NIS2-Umsetzungsgesetz ist am 6. Dezember 2025 ohne Übergangsfrist in Kraft getreten. Die gesetzliche Registrierungsfrist endete am 6. März 2026; das Bundesamt für Sicherheit in der Informationstechnik (BSI) räumte säumigen Einrichtungen später eine Nachfrist bis zum 31. Juli 2026 ein. Mitte 2026 hatten sich weniger als zwei Drittel der rund 29.500 voraussichtlich betroffenen Einrichtungen registriert. [10]
Österreichs neues NIS-Gesetz ist am 1. Oktober 2026 in Kraft getreten; die Registrierung muss bis zum 31. Dezember 2026 erfolgen. Anschließend haben die Einrichtungen ab Eintritt der Registrierungspflicht zwölf Monate Zeit, eine Selbsterklärung zu den umgesetzten Maßnahmen abzugeben, was die Abgabe in den Herbst 2027 legt. Ab dem 1. Oktober 2028 können die österreichischen Behörden einen Umsetzungsnachweis durch eine unabhängige Stelle verlangen. [11]
Was die Aufsicht verlangen wird
Die Registrierung ist nur der erste Schritt. Als Nächstes stellt sich die Frage, was tatsächlich umgesetzt wurde. Die Aufsicht wird sich Risikomanagementmaßnahmen und die Bewältigung von Sicherheitsvorfällen ansehen, ebenso Lieferkettensicherheit und die Verantwortung der Geschäftsleitung, alles so dokumentiert, dass es auf Anfrage vorgelegt werden kann.
Nachweise sind am belastbarsten, wenn sie aus dem laufenden Kontrollbetrieb entstehen und jeder Eintrag einen benannten Verantwortlichen und ein Datum trägt. Organisationen, die NIS2 von Anfang an als Nachweisaufgabe begreifen, tun sich beim Übergang in die Aufsicht deutlich leichter. Wie sich das aufsetzen lässt, zeigt unser Leitfaden zum Aufbau eines Compliance Monitoring Plans; die DORA Compliance Checkliste deckt die Seite des Finanzsektors ab.
Tipp: Wie Organisationen NIS2 und DORA mit ADOGRC in der Praxis umsetzen, zeigt unser Webinar „Erfolgsfaktoren für die Umsetzung von NIS-2 und DORA“.
Trend #5: Dritte sind an fast der Hälfte aller Sicherheitsvorfälle (Breaches) beteiligt
Von 15 auf 48 Prozent in zwei Jahren
Einige der drängendsten Risiken für 2027 haben überhaupt keine Frist. Laut dem Verizon 2026 Data Breach Investigations Report (DBIR) war bei 48 % der untersuchten Sicherheitsvorfälle ein Dritter beteiligt. In der vorherigen Ausgabe waren es 30 %, im Jahr davor 15 %. Ein wachsender Anteil der Vorfälle nimmt inzwischen außerhalb des eigenen Perimeters einer Organisation seinen Ausgang. [12]
DORA stellt kritische IKT-Dienstleister unter EU-Aufsicht
Die Regulierungsbehörden haben reagiert. Im Rahmen des Digital Operational Resilience Act (DORA) haben die Europäischen Aufsichtsbehörden (ESAs) im November 2025 19 kritische IKT-Drittdienstleister für die direkte EU-Aufsicht benannt; die Liste wird jährlich aktualisiert. [13]
Finanzunternehmen bleiben in vollem Umfang für das Management ihrer eigenen IKT-Drittparteienrisiken verantwortlich. Neu ist, dass die Aufsicht zusätzlich auf Abhängigkeiten im gesamten Sektor blickt.
Warum jährliche Fragebögen nicht mehr ausreichen
Ein Fragebogen pro Lieferant und Jahr liefert nur eine Momentaufnahme. Die Beziehung selbst verändert sich jedoch, sobald ein neuer Service oder Subunternehmer hinzukommt.
Für 2027 ist die nützlichere Frage, welche kritischen Funktionen von einem Lieferanten abhängen und welche Kontrollen diese Abhängigkeit abdecken. Um sie zu beantworten, muss das Drittparteienrisiko mit den Prozessen und Systemen verknüpft werden, die auf den jeweiligen Lieferanten angewiesen sind, und in derselben Struktur des Risikomanagements geführt werden wie jedes andere Risiko.
Trend #6: KI-Agenten brauchen Governance, die zu ihrer Autonomie passt
Warum Gartner viele Agentenprojekte scheitern sieht
Gartner prognostiziert, dass bis Ende 2027 mehr als 40 % der Agentic-AI-Projekte abgebrochen werden, und nennt als Gründe einen unklaren ROI, steigende Kosten und unzureichende Kontrollen. [14]
Eine weitere Gartner-Analyse weist auf ein verwandtes Problem hin: einen binären Ansatz, bei dem ein Agent entweder komplett abgeriegelt oder uneingeschränkt vertraut wird. Zu strenge Vorgaben für einfache Agenten bremsen die Bereitstellung und drängen die Entwicklung in die Grauzone. Zu lockere Vorgaben für autonomere Agenten bergen operative und sicherheitsrelevante Risiken und setzen das Unternehmen Compliance-Verstößen aus. [15]
Die Schattenseite dieser Entwicklung ist bereits sichtbar. Laut Verizon 2026 DBIR nutzen inzwischen 45 % der Beschäftigten regelmäßig KI auf Unternehmenssystemen, nach 15 % ein Jahr zuvor. Außerdem greifen 67 % der Nutzer:innen auf Unternehmensgeräten über Konten, die nicht zum Unternehmen gehören, auf KI-Dienste zu. [12]
Governance, die mit der Autonomie mitwächst
Gartners Alternative besteht darin, Agenten danach einzustufen, was sie tun dürfen, und die Kontrollen mit jeder Stufe wachsen zu lassen. [15]
- Beobachten. Der Agent hat nur Lesezugriff, und seine Ausgabe ist ausschließlich für die anfragenden Nutzer:innen sichtbar. Auf dieser Stufe genügen ein eingegrenzter Datenzugriff und eine Protokollierung der Nutzung.
- Beraten. Der Agent erstellt Empfehlungen und Entwürfe, die Menschen prüfen und umsetzen. Zu den Kontrollen kommen Tests auf Genauigkeit und Halluzinationen hinzu, dazu Schulungen, wie weit man sich auf die Ergebnisse verlassen kann.
- Handeln mit Freigabe. Der Agent kann Daten schreiben oder Mitteilungen versenden, jedoch erst nach ausdrücklicher Freigabe jeder einzelnen Aktion. Nötig werden Freigabe-Workflows mit Prüfpfad sowie eine auf Agenten zugeschnittene Reaktion auf Vorfälle, damit die Freigaben eine echte Kontrolle bleiben.
- Autonom handeln. Der Agent handelt innerhalb von Leitplanken, und Menschen prüfen Ausnahmen und aggregierte Ergebnisse. Diese Stufe erfordert kontinuierliche Überwachung und Rollback-Mechanismen. Hinzu kommen eine automatische Abschaltung bei Überschreitung von Schwellenwerten und eine klare Ownership für das Verhalten des Agenten.
Um dieses Modell anzuwenden, muss bekannt sein, welche Agenten es gibt, worauf sie zugreifen können, welche Anforderungen für sie gelten und wer verantwortlich ist. Es sind dieselben Verknüpfungen, die aus einem KI-Inventar eine operative KI-Governance machen, und sie bauen auf dem Inventar auf, das die Dezember-Frist des AI Act ohnehin verlangt.
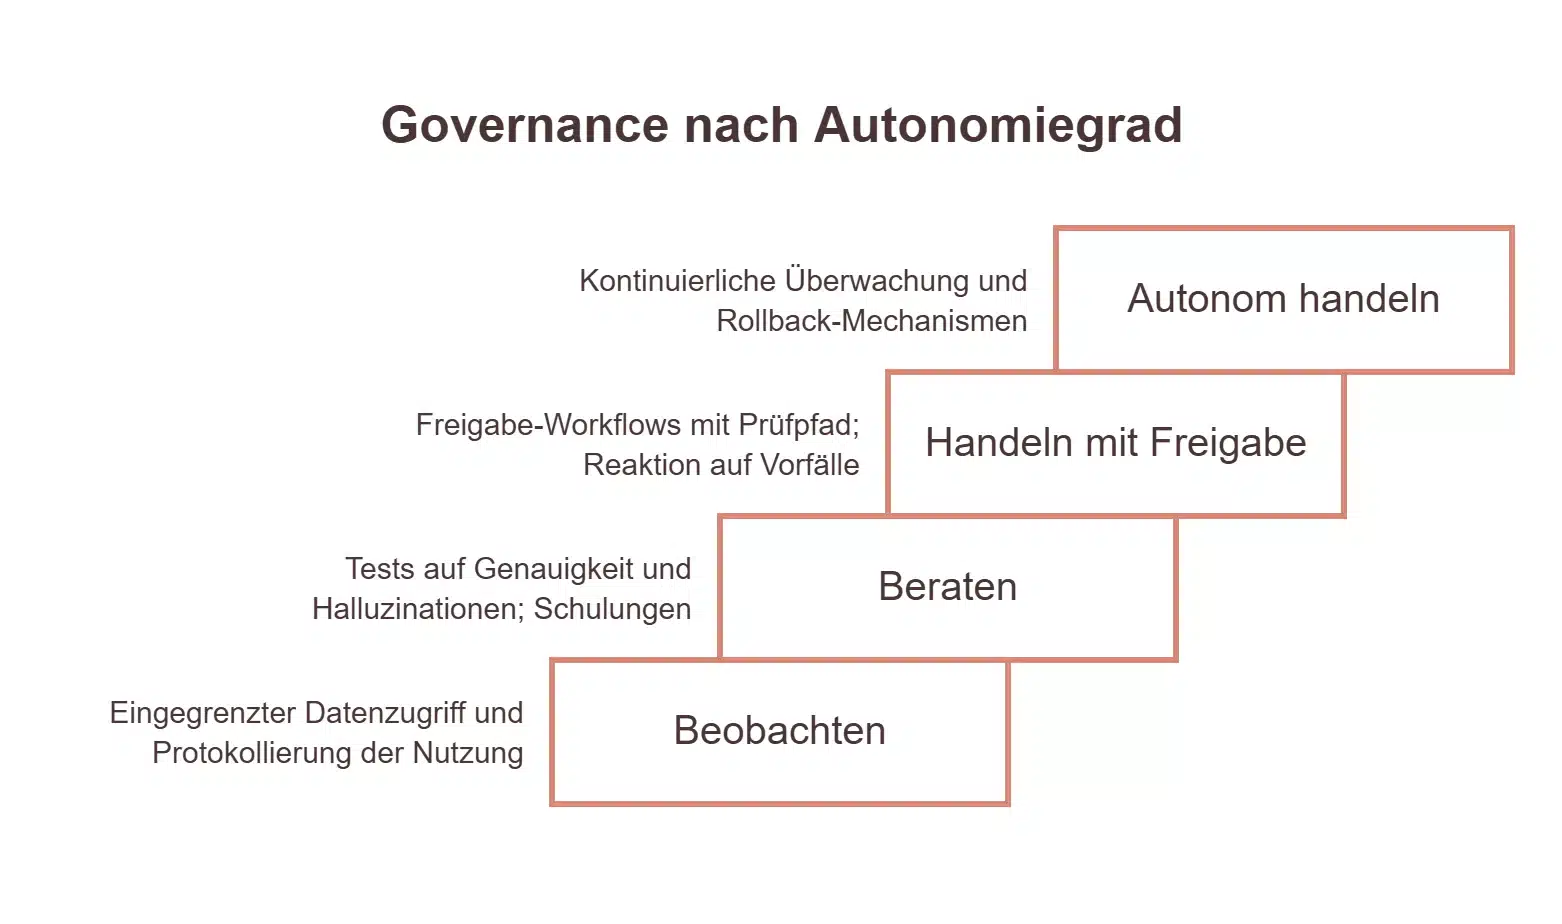
Die vier Autonomiestufen
Der Compliance-Kalender 2027
Hier sehen Sie die Compliance-Fristen für 2027 auf einen Blick. Zeilen mit der Kennzeichnung „Ihre Organisation“ gelten überall dort, wo Sie in den Scope fallen; die übrigen sind Fristen für die Mitgliedstaaten oder die Europäische Kommission. Die Statusspalte zeigt, ob ein Termin gesetzlich festgelegt ist oder noch erwartet wird.
Ihr Unternehmen
Mitgliedstaaten
EU-Kommission
| Datum | Rechtsakt | Was gilt | Wer handelt | Status |
|---|---|---|---|---|
| 20. Jan. 2027 |
Maschinenverordnung (EU) 2023/1230 |
Löst die Maschinenrichtlinie ab | Ihr Unternehmen | Gesetzlich fixiert |
| 19. März 2027 |
CSRD-Änderungen (EU) 2026/470 |
Umsetzung in nationales Recht | Mitgliedstaaten | Gesetzlich fixiert |
| 10. Juli 2027 |
AMLR (EU) 2024/1624 |
EU-weites Geldwäsche-Regelwerk gilt | Ihr Unternehmen | Gesetzlich fixiert |
| 26. Juli 2027 |
CSDDD (EU) 2026/470 |
Erste CSDDD-Leitlinien fällig | EU-Kommission | Bis zu diesem Datum |
| 2. Aug. 2027 |
AI Act (EU) 2024/1689, geändert durch (EU) 2026/1744 |
Nationale KI-Reallabore eingerichtet | Mitgliedstaaten | Gesetzlich fixiert |
| 2. Dez. 2027 |
AI Act (EU) 2024/1689, geändert durch (EU) 2026/1744 |
Hochrisiko-Pflichten nach Anhang III gelten | Ihr Unternehmen | Gesetzlich fixiert |
| 11. Dez. 2027 |
Cyber Resilience Act (EU) 2024/2847 |
Vollständige Anwendung, inkl. CE-Kennzeichnung | Ihr Unternehmen | Gesetzlich fixiert |
| Dez. 2027 | eIDAS 2 (EU) 2024/1183 |
Akzeptanz der EUDI-Wallet | Ihr Unternehmen | Erwartet |
| Geschäfts- jahr 2027 |
Überarbeitete ESRS verabschiedet 3. Juli 2026 |
Berichterstattung über GJ 2027 | Ihr Unternehmen | Erwartet |
Was die GRC-Trends 2027 für Ihr Programm bedeuten
Jeder der sechs Trends bringt eigene Anforderungen mit, doch die meisten greifen auf dieselben Kontrollen und dieselben Nachweise zurück. CRA und Maschinenverordnung stützen sich auf sich überschneidende Produktdokumentation. DORA und NIS2 fragen beide danach, wie Lieferantenabhängigkeiten gesteuert werden, und das Inventar nach dem AI Act ist der Ausgangspunkt für die Governance von Agenten. Werden die Pflichten als getrennte Projekte behandelt, baut jede von ihnen Arbeit neu auf, die an anderer Stelle in der Organisation bereits existiert.
Ein integriertes GRC-Programm behandelt 2027 als einen einzigen Zeitplan. In der Praxis ruht es auf vier miteinander verbundenen Elementen:
- Ein zentrales Anforderungsregister. Jede Pflicht wird mit ihrer Frist und ihrem Status, festgelegt oder erwartet, erfasst und mit den Kontrollen verknüpft, die sie abdecken.
- Ein gemeinsames Kontrollset. Eine einzelne Kontrolle kann Nachweise für mehrere Regelwerke liefern, sodass ein Prozess zur Schwachstellenbehandlung sowohl den CRA als auch NIS2 bedienen kann.
- Benannte Ownership. Jede Kontrolle und jeder Nachweis hat einen Verantwortlichen und ein Prüfdatum, sodass eine Organisation ihre Umsetzungsreife jederzeit im Jahresverlauf belegen kann.
- Auswirkungsanalyse. Wenn sich eine Frist verschiebt oder eine neue Pflicht hinzukommt, zeigen die Verknüpfungen, welche Prozesse und Verantwortlichen betroffen sind und wo noch Nachweise fehlen.
Organisationen, die so arbeiten, pflegen 2027 ein einziges Modell, während ein Termin nach dem anderen eintrifft. Das ist weitaus weniger Aufwand, als vor jeder Frist das Gesamtbild neu aufzubauen.
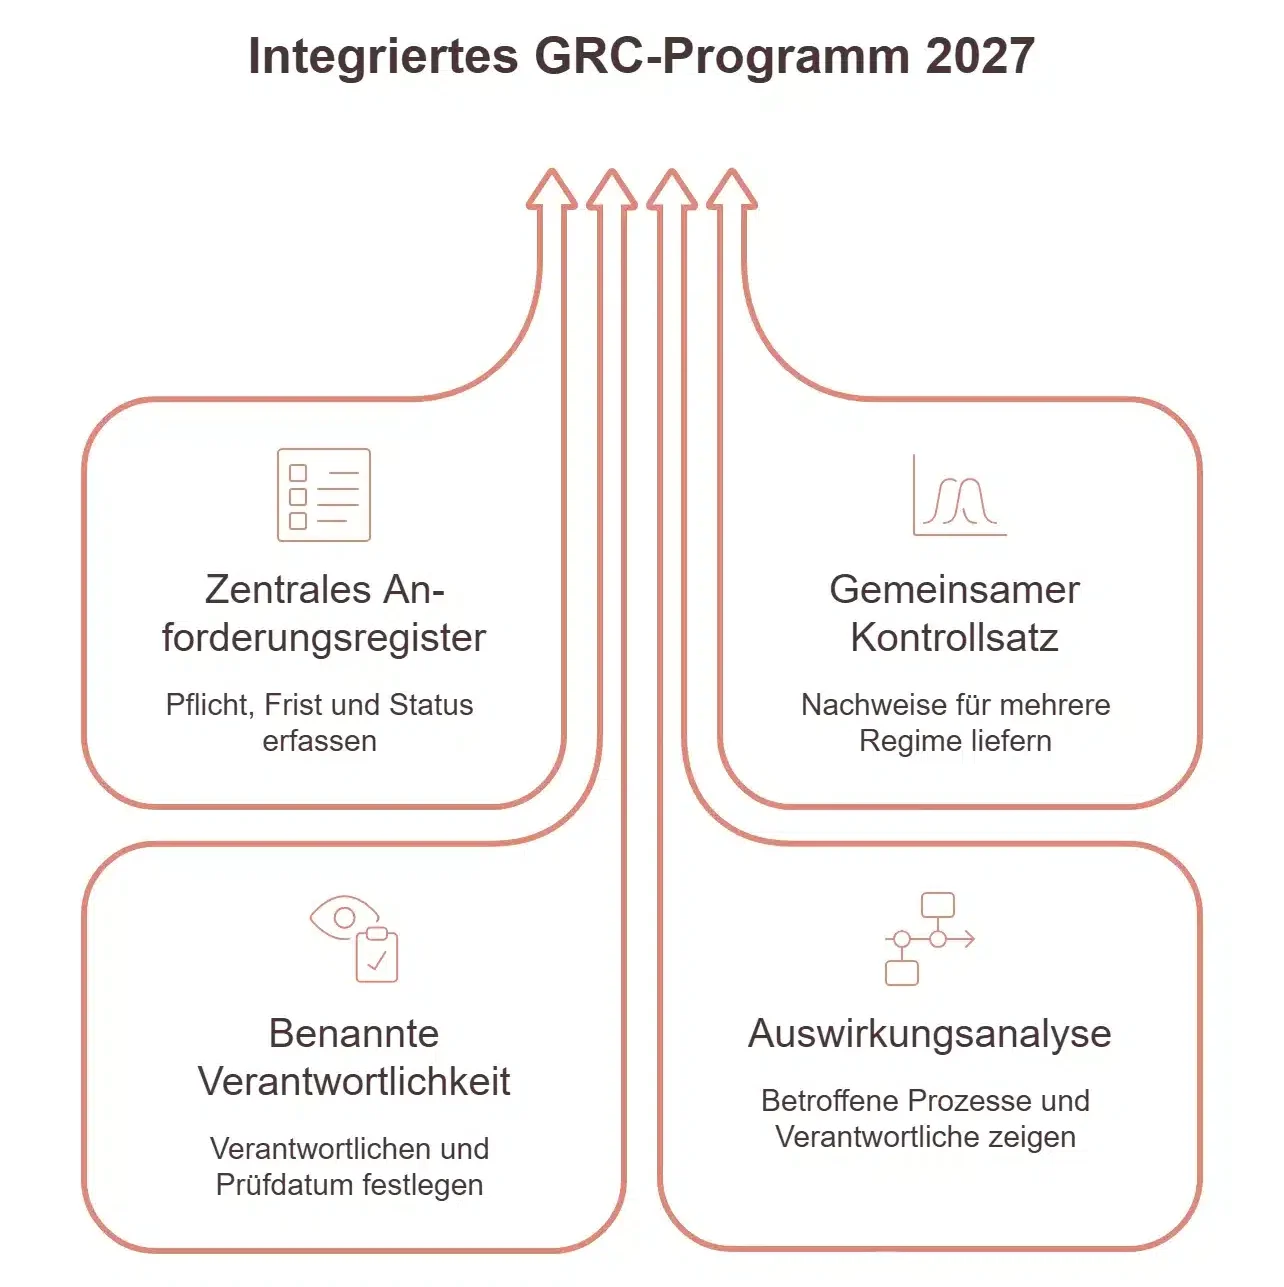
Die vier Elemente eines integrierten GRC-Programms
Wie ADOGRC ein integriertes GRC-Programm unterstützt
ADOGRC, die GRC-Plattform der BOC Group, ist auf genau dieses vernetzte Modell ausgelegt. Die integrierte Compliance-Bibliothek enthält mehr als 1.000 Kontrollziele aus über 30 Standards und mehr als 40 Domänen. Teams starten mit diesen Zielen und verknüpfen sie mit ihren eigenen Kontrollen und Verantwortlichen. So haben sie das Anforderungsregister und das gemeinsame Kontrollset von Anfang an.
Dieselbe Struktur lässt sich auf die Bereiche übertragen, die diese Trends berühren. Interne Kontrollen können die Produktcompliance abdecken, und das operationelle Risikomanagement kann Abhängigkeiten von Dritten einbeziehen. Auch Informationssicherheit und Datenschutz sind Teil der Plattform, ebenso ESG, sodass das Compliance-Management in einem einheitlich gesteuerten Kontext abläuft.
Tipp: ADOGRC ist vollständig containerisiert. Die Lösung läuft als SaaS oder in einer Private Cloud und lässt sich auch On-Premises betreiben, womit regulierte Organisationen die volle Kontrolle über ihre Daten und die Bereitstellung behalten. Mehr dazu lesen Sie hier: Warum Datensouveränität für regulierte Organisationen wichtig ist.
Das Risiko, das es 2027 zu steuern gilt, ist der Zeitplan
Auf die Verantwortlichen für GRC wartet 2027 ein voller Kalender. Die gute Nachricht: Fast nichts davon kommt überraschend, denn die meisten Termine stehen bereits im EU-Recht, und die übrigen sind nahezu final. Für GRC-Verantwortliche bleibt damit eine echte Entscheidung in diesem Jahr: wann sie beginnen, diese Termine als einen einzigen Zeitplan zu behandeln. Je früher das geschieht, desto stärker baut jede Frist auf der Arbeit für die vorherige auf, und desto sicherer können die Teams jeden Termin einhalten.
Weitere Fragen und Antworten
Quellenverzeichnis

Erhalten Sie wöchentliche Updates.